Articles by "Tips Dan Trik"

Bug Hunter ini Kecewa Laporan Bugnya Tidak Mendapatkan Apresiasi

Bug Hunter ini Kecewa Laporan Bugnya Tidak Mendapatkan Apresiasi. Disaat Indonesia masih yang saat ini masih dikenal sebagai negara yang menjadi sumber kejahatan cyber di dunia, sebenarnya beberapa penggiat keamanan mulai menyalurkan bakatnya ke hal yang positif, salahsatunya dengan mengikuti program bug bounty. Namun kadang buruknya respon atas laporan bug dari pihak perusahaan atau instansi pemerintah membuat para bug hunter ini enggan melaporkan bug temuan mereka.
Baru-baru ini seorang pengguna Facebook yang bernama Bayu Fedra mengutarakan kekecewaannya terhadap pihak BSSN setelah merasa tidak dihargai.
Bermula dari temuan bugnya di situs KPU, Bayu berhasil mengantongi data pemilih pada pemilu 2019, data pribadi termasuk alamat dan nomor KTP dari seluruh penduduk yang memiliki hak pilih di Indonesia. Jumlah tersebut diklaim berjumlah kurang lebih 200 juta data penduduk.
Berhasil mendapatkan data sebanyak itu, dan termasuk data yang dianggap rawan untuk disalahgunakan, Bayu pun melaporkan bug tersebut dengan menghubungi pihak BSSN dan KPU agar bug tersebut segera diperbaiki. Selang beberapa hari, bug tersebut akhirnya memang dipatch atau ditambal. Namun kekecewaannya timbul karena pihak BSSN seakan “tidak menghargai” itikad baiknya setelah melaporkan bug tersebut. Dengan laporan tersebut, yangmana data yang dia temukan juga tidak main main (data pribadi penduduk Indonesia yang memiliki hak pilih dalam pemilu), Bayu mengharapkan setidaknya pihak KPU atau BSSN mengapresiasinya dengan memebrikan sertifikat. Sertifikat tersebut, lanjutnya, pasti bisa digunakan dikemudian hari. Namun kenyatannya setelah laporan tentang bug itu disampaikan, bug sudah ditambal, pihak BSSN tidak lagi merespon email yang dikirim oleh si bug hunter.

Bug Hunter ini Kecewa Laporan Bugnya Tidak Mendapatkan Apresiasi

berikut postingan yang kami kutip langsung dari Facebook Bayu Fedra:
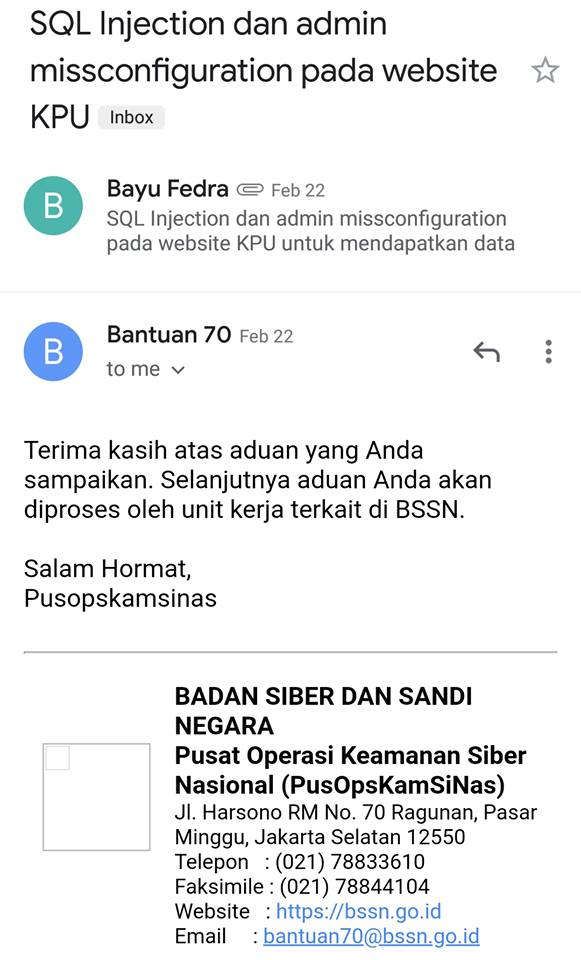
Sebagai bukti bahwa ia benar-benar menemukan bug tersebut, dan telah melaporkannya, ia juga melampirkan screenshot bukti email yang dia kirim ke pihak BSSN, disertai dengan cuplikan data pribadi yang berhasil dia dapatkan (dengan sensor tentunya).
Namun meski merasa kecewa dengan “respon buruk” BSSN, Bayu tetap menyarankan bahwa jika kalian menemukan bug pada instansi tertentu, lebih baik dilaporkan jika menurut kalian itu lebih baik.
Tapi perlu di ingat untuk “jangan meniru pelajaran yang kami dapatkan”, jika kalian menemukan celah silahkan di laporkan karena memang itu lebih baik, dan jika tidak mendapatkan apapun maka tetap kalem karena “lemah garing lemahe teles, Gusti Allah ingkang mbales”
Tapi setidaknya kami masih mendapatkan ucapan terimakasih salah satu staff BSSN dan mungkin sedikit bisa membantu mensukseskan pemilu
Postingan Bayu tersebut saat berita ini dirilis sudah mendapatkan lebih dari 100 share. Ya tentunya semua pihak, termasuk kita, mengharapkan pihak KPU maupun BSSN lebih menghargai para bug hunter. Karena dengan buruknya respon dari pihak pemerintah seperi kasus ini, kedepannya akan semakin banyak orang yang enggan untuk melaporkan bug yang mereka temukan ke instansi terkait. (yuyudhn/linuxsec)
Sumber : https://news.linuxsec.org/bug-hunter-ini-kecewa-laporan-bugnya-tidak-mendapatkan-apresiasi/
Referensi
  • https://web.facebook.com/bayufedra/posts/2469327823141740


Takut Diretas? Gunakan Plugin Untuk Meningkatkan Keamanan Halaman login WordPress Anda - Tidak ada habisnya memang jika kita membicarakan mengenai keamanan situs, terlebih lagi sekarang teknologi yang digunakan para peretas dari waktu ke waktu menjadi lebih canggih sehingga rasanya patut agar kita tetap waspada, paling tidak tetap ada upaya untuk meningkatkan keamanan situs. Oleh karena itu keamanan situs menjadi satu faktor yang harus dipertimbangkan apalagi jika situs bersangkutan sangat penting, misalkan berisi berbagai data privasi yang seharusnya memang tetap dirahasiakan.
Bahkan WordFence pernah merilis data pada tahun 2017 silam bahwa ada sekitar 26 juta serangan brute force yang terjadi setiap harinya dan itu menyerang situs WordPress. Bahkan dari banyaknya serangan tersebut, setidaknya ada sekitar 4,7 juta serangan yang lebih kompleks dan tertarget. Dan serangan ini tentu saja mengancam berbagai macam jenis situs secara acak, maka bisa saja sewaktu-waktu situs anda mengalaminya.
Maka dari itu, sangat disarankan agar anda tetap meningkatkan keamanan situs dari waktu ke waktu. Cara meningkatkan keamanan situs yang paling efektif dimulai dari halaman login yakni wp-admin (untuk WordPress). Dengan melindungi laman tersebut otomatis anda dapat meminimalisir terjadinya tindakan brute force atau pencurian data yang bersifat merugikan. Memang ada beberapa plugin yang bisa meningkatkan keamanan login WordPress anda, antara lain:
  • Plugin Meningkatkan Keamanan Login WordPress

1. Clef Two-Factor Authentication

Two Factor Authentication atau verifikasi dua langkah adalah opsional keamanan, dimana fungsinya tentu untuk lebih mengamankan akun anda dari berbagai kejahatan digital, salah satunya adalah peretasan. Sistem verifikasi dua langkah sendiri sebenarnya sudah digunakan oleh banyak pengembang di dunia untuk mengamankan data-data milik penggunanya. Contohnya saja Facebook telah menggunakan fitur ini, termasuk Google, WhatsApp dan masih banyak lainnya.
Verifikasi dua langkah tersebut pun turut di terapkan di plugin kemanan login akun WordPress yaitu Clef Two-Factor Authentication. Jadi sebelum login ke WordPress, anda diminta untuk melewati dua faktor keamanan terlebih dulu baru bisa mendapatkan akses lanjutan ke situs. Meskipun ini terbilang cukup merepotkan akan tetapi keamanan situs dapat dipastikan lebih terjamin dari sebelum menggunakan plugin ini.

2. WP Limit Login Attempts

Image: ps.w.org
Apabila plugin dengan sistem verifikasi dua langkah dirasa ribet dan merepotkan, maka alternatif plugin simpel yang bisa anda gunakan adalah WP Limit Login Attempts. Plugin tersebut terbilang cukup praktis dan efektif meminimalisir serangan brute force.
Serangan brute force sendiri bekerja dengan cara menebak password dan username login secara acak menggunakan sebuah sistem canggih. Sistem tersebut tidak akan berhenti hingga password dan username dapat tertebak dengan mudahnya. Sehingga sangat riskan jika laman login anda tidak dilindungi. Adapun salah satu cara termudah untuk meminimalisir atau menghentikan serangan ini yakni memblokir alamat IP yang melakukan upaya brute force. Dan kabar baiknya plugin WP Limit Login Attempts menggunakan metode tersebut.
Plugin ini akan membatasi tindakan login dari suatu IP apabila memasukan data baik itu password atau username keliru secara berturut-turut. Biasanya minimal 3 kali salah, maka IP tersebut terblokir secara otomatis.
Memang tidak terpungkiri bahwa cara ini terbilang sudah cukup efektif dan banyak digunakan sedari lama. Namun rupanya ada sedikit kelemahan dari metode ini, yakni apabila si peretas menggunakan teknologi baru yang mampu melakukan serangan brute force dari beberapa IP maka tindakan pemblokiran IP tidak ada gunanya. Akan tetapi tenang saja, sebab cara tersebut hampir mustahil dilakukan, mengingat akan membutuhkan banyak sekali unit komputer bahkan bisa mencapai ribuan hingga ratusan ribu komputer barulah cara: brute force dari beberapa IP bisa diwujudkan.
Oleh karena itu, menggunakan plugin WP Limit Login Attempts rasanya sudah cukup sebagai benteng keamanan situs anda.

3. Cerber Security and Limit Login Attempts

Image: kingsolutions.org.uk
Jika ingin mendapatkan fitur yang lebih komplit lagi anda bisa gunakan plugin Cerber Security. Pasalnya plugin ini tidak hanya menawarkan pembatasan login saja, anda juga bisa mem-blacklist IP dan subnet mencurigakan. Bahkan plugin ini pun memiliki fitur perlindungan spam dan kemampuan untuk memblokir akses ke feed. Intinya Cerber Security menawarkan banyak fitur keamanan untuk melindungi halaman login anda.

4. WP Security Question

Image: wpninjas.com
Plugin ini mungkin menjadi pilihan yang paling tepat apabila dibandingkan dengan pembatasan login. Hebatnya dengan WP Security Question dapat dipastikan upaya brute force tidak akan bisa dilakukan meskipun menggunakan beberapa IP sekaligus. Sebab, plugin ini memiliki metode lapisan keamanan ekstra dengan meminta jawaban atas sebuah pertanyaan sebelum anda dapat mengakses situs. Pertanyaan dan jawaban tersebut diletakan pada layar register, login, maupun lupa kata sandi yang memang berpotensi disalahgunakan oleh pihak tidak bertanggung jawab.
Adapun pertanyaan yang dibuat biasanya adalah matematika sederhana seperti penjumlahan atau pengurangan. Misalkan 5+5=, maka anda harus menulis jawaban yang tepat dari pertanyaan tersebut. Setelah itu barulah anda bisa memasukkan data username dan password. Ada step by step yang harus dilewati sampai anda bisa login dan mengakses situs.
Selain itu anda pun bisa mengatur pertanyaan dan jawaban sendiri di menu profil pengguna, sehingga pertanyaan tidak disajikan secara acak seperti contoh di atas. Plugin ini cukup efektif dalam melindungi halaman login anda.
Terima kasih untuk yang terus support blog sederhana ini ..
terus support agar terus bisa memberi informasi yang berguna ..


Simak Cara Mengatasi Serangan Brute Force Pada WordPress | Perkembangan internet menjadi semakin mudah rupanya serta melahirnya berbagai macam potensi kejahatan yang mengancam privasi-privasi seseorang di dunia maya. Kejahatan digital memang kerap terjadi dan bisa menghampiri siapa saja, kejahatan ini cenderung tidak mengancam nyawa namun lebih kepada privasi pribadi seperti informasi rahasia, dokumen-dokumen rahasia, dan lain-lain yang bersifat rahasia.
Semua hal yang bersifat digital dapat disalahgunakan dan diretas oleh siapa saja, semisal akun sosial media, penyimpanan cloud, hingga website pun dapat diambil alih oleh orang tidak bertanggung jawab apabila keamanannya longgar. Salah satu tindak kejahatan yang sering ditujukkan untuk website adalah serangan brute force.
Serangan brute force ini sendiri merupakan salah satu masalah kemanan yang paling sering dialami oleh webmaster di seluruh dunia dan mengancam website yang tingkat keamanannya longgar. Brute force dapat menyerang berbagai macam website dan seluruh CMS digunakan, termasuk WordPress yang merupakan layanan penyedia website terbaik di penjuru dunia juga dapat terkena serangan ini.
Adapun serangan brute force bekerja dengan cara menebak password dan username secara otomatis dan random menggunakan sebuah sistem sampai password dan username dapat tertebak dengan mudahnya. Meskipun demikian, WordPress ternyata memiliki cara sendiri untuk mengatasi serangan ini. Dan berikut ini adalah beberapa cara mengatasi serangan Brute Force di WordPress.

*Baca Juga : 4 Plugin Untuk Meningkatkan Keamanan Halaman Login WordPress Anda

1. Pasang Plugin Keamanan


Image: wpdean.com
Cara pertama yang bisa dilakukan untuk mencegah serangan brute force yakni adalah dengan memasang plugin keamanan. Ada berbagai macam plugin keamanan yang telah disediakan WordPress dengan kelebihannya masing-masing. Dan, iThemes Security merupakan satu dari sekian plugin keamanan yang menawarkan kaya fitur, dan salah satu fitur berguna yang disediakan plugin ini yaitu dapat membatasi kesalahan password dalam 1 IP. Sehingga ini sangatlah ampuh untuk mencegah terjadinya serangan brute force.
Membatasi kesalahan dalam 1 IP yang dimaksud disini adalah siapa saja yang salah saat melakukan login dalam batas tertentu, maka pengguna tersebut tidak dapat login lagi secara sementara. Contohnya, jika pengguna login ke WordPress miliknya, namun melakukan kesalahan saat memasukkan password atau username beberapa kali maka pengguna tersebut tidak bisa login dalam waktu ditentukan yang biasanya bersifat sementara.

2. Pindahkan Halaman Login Admin


Image: wpartisan.me
Umumnya WordPress secara otomatis telah menempatkan halaman login admin ke direktori wp-login.php atau wp-admin.php. Kedua halaman tersebut biasanya rentan menjadi target serangan brute force jikalau tidak dipindahkan. Oleh sebab itu, memindahkan halaman login ke direktori lain sangat disarankan untuk memperkecil terjadinya serangan brute force terhadap website anda.

3. Mengaktifkan Limit Login di WordPress


Image: ps.w.org
Dengan fitur yang telah disediakan oleh plugin iThemes Security, maka pengguna dapat mengaktifkan limit login ke halaman admin website miliknya, Limit login ini biasanya membatasi kesalahan di setiap ip yang mencoba login ke website anda. Artinya, jika terjadi kesalahan dalam memasukkan password dan username beberapa kali, otomatis ip bersangkutan akan dicegah login sementara. Mengaktifkan limit login ini diyakini dapat mencegah serangan brute force yang dilakukan oleh pihak tidak bertanggung jawab.

4. Gunakan Cloudflare


Image: ogigante.com
Cloudflare berperan sebagai pihak ketiga yang menjembatani keamanan WordPress anda. Dengan mengaktifkan layanan ini, maka website dapat dipastikan lebih aman dari serangan para peretas, DDoS, hingga brute force. Fitur caching dan security yang tersedia pada Cloudflare akan cepat tangkap membantu anda apabila terjadi serangan digital secara mendadak.
Terlepas dari itu, Cloudflare sendiri dapat diaktifkan secara gratis maupun berbayar namun tentu dengan fiturnya masing-masing.

5. Mengaktifkan Captcha


Image: ps.w.org
Mengaktifkan captcha di area login admin WordPress terbukti menjadi salah satu cara untuk mencegah serangan brute force. Tujuan dipasangnya captcha sendiri yakni untuk memastikan bahwa yang melakukan login adalah manusia bukan dilakukan oleh robot. Terlepas dari itu, ada banyak sekali plugin yang menyediakan layanan captcha ini, salah satunya adalah WP Login Recaptcha, anda bisa mengunduhnya secara gratis dan mengaktifkanya dengan mudah.

6. Selalu Update WordPress ke Versi Terbaru


Image: cloudfront.net
Untuk mencegah adanya celah keamanan yang terdapat pada website penggunanya, maka pihak pengembang selalu rutin merilis WordPress versi terbaru. Dan update secara rutin ini tujuannya yakni untuk menghindari celah yang bisa saja disalahgunakan oleh beberapa pihak yang berkaitan dengan masalah privasi. Selain itu juga pastinya untuk mencegah potensi besar terjadinya serangan brute force. Dengann ini pihak WordPress pasti ingin setiap penggunanya merasakan kepuasan dalam menggunakan platform besutan mereka. Oleh sebab itu, pengguna sebaiknya selalu memperbaharui versi WordPress dengan segera saat perilisannya.

7. Gunakan Password dan Username Unik

Langkah terakhir untuk mencegah terjadinya serangan brute force yakni dengan menggunakan password dan username unik, yang artinya sulit ditebak. Sangat tidak dianjurkan untuk memakai password dan username yang mudah seperti tanggal lahir, qwerty, 12345678, dan lain sebagainya yang sejenis. Alangkah baiknya untuk menggunakan password antara gabungan huruf dan angka agar para pereteas sulit menebak.
Terima kasih .
Selalu berikan masukan untuk blog ini semoga slalu bermanfaat untuk semua ... 


Inilah 9 Framework Membuat Aplikasi Mobile Terbaik
- Para pegiat situs atau blogger tentu tidak asing lagi dengan bahasa pemrograman HTML, CSS, Javascript, dan lain sebagainya. Bahasa-bahasa tersebut kerap digunakan untuk keperluan mengedit berbagai hal yang ada pada situs seperti desain situs, struktur situs, dan masih banyak lagi.
Namun berbeda dengan pengembang aplikasi mobile, mereka jarang menggunakan pemrograman tersebut dikarenakan biasanya aplikasi Android, iOS, dan Windows Phone dibangun dengan menggunakan bahasa pemrograman yang pastinya berbeda dari membangun situs. Sebuah aplikasi Android dibuat menggunakan Java, aplikasi iOS menggunakan Objective-C, dan Windows Phone menggunakan .NET. Artinya tidak ada terdengar sedikit pun istilah HTML, CSS, dan Javascript. Sehingga rasanya cukup sulit bagi anda untuk membangun aplikasi jika tidak mengerti sama sekali bahasa Java, .NET, Objective-C, dan bahasa-bahasa aplikasi lainnya.
Tapi tenang saja, karena sekarang ini siapapun yang memiliki pengetahuan tentang HTML, CSS, dan Javascript dapat membangun aplikasi mobile, meski anda sendiri tidak mengerti pemrograman aplikasi seperti Java, .Net, dan lain sebagainya. Anda masih tetap bisa membangun aplikasi dengan berbagai framework yang dapat diinstal seperti jQuery Mobile, PhoneGap, dan masih banyak lagi. Kelebihan menggunakan beberapa framework tersebut adalah karena portabilitas, yakni anda dapat menginstal aplikasi yang dibuat di berbagai platform berbeda. Kabar baiknya lagi framework tersebut mendukung bahasa HTML, CSS, Javascript sehingga memungkinkan besar anda dapat membangun aplikasi mobile sendiri dengan mudah.
Kendati demikian, berikut adalah ulasan mengenai beberapa framework untuk membuat aplikasi mobile terbaik.

1. PhoneGap (Cordova)

PhoneGap atau Cordova merupakan framework yang dapat digunakan untuk membangun aplikasi. PhoneGap sendiri sudah menyediakan satu set API Javascript yang terhubung ke fungsi asli perangkat seperti kamera, kompas, kontak, geolocation, dan lain-lain. Dengan itu, otomatis kita kemungkinan besar dapat membangun aplikasi mobile meskipun tanpa bahasa pemrograman asli seperti Java, Objective-C, hingga .NET.
Anda juga bisa menyediakan framework lain yaitu jQuery Mobile untuk lebih memantapkan pembuatan aplikasi, dan kemudian anda bisa memadukannya dengan PhoneGap untuk mengkompilasi aplikasi menggunakan SDK platform agar nantinya dapat diinstal di iOS, Android, Windows Phone, BlackBerry, hingga Web OS. Dan sudah pasti anda dapat bereksperimen sendiri menggunakan aplikasi ini.

2. jQuery Mobile

jQuery Mobile adalah framework pengembangan mobile yang cukup lengkap dan andal hingga bahkan dapat membangun aplikasi di berbagai perangkat berbeda. Dengan menggunakan framework ini anda tidak hanya dapat membangun aplikasi mobile saja, melainkan juga mendukung desktop, tablet, bahkan perangkat e-reader seperti Kindle atau Nook.  jQuery Mobile juga dilengkapi dengan berbagai macam UI, hingga telah dioptimalkan untuk perangkat mobile touch enabled atau perangkat layar sentuh.

3. Ratchet

Framework yang satu ini pada awalnya hanya digunakan oleh Twitter sebagai alat untuk membuat prototipe aplikasi mobile mereka. Setelah sukses dengan pembuatan aplikasi tersebut, akhirnya Ratchet secara resmi dipublikasikan untuk umum sebagai sebuah proyek berlisensi open source. Ini juga dilengkapi dengan berbagai macam koleksi user interface, dan plugin Javascript untuk membangun aplikasi mobile sederhana.
Menariknya lagi dalam Ratchet versi 2.0 dan seterusnya ternyata telah disediakan fitur proprietary icon huruf set bernama Ratcheticon dan dua tema UI yang khusus untuk iOS dan Android.

4. Ionic

Image: quape.com
Beberapa developer mobile mungkin menyarankan agar sebaiknya menggunakan Ionic untuk membuat aplikasi. Ini dikarenakan framework tersebut lebih mengutamakan kinerja dari aplikasi yang akan dibuat. Ionic juga menggunakan kerangka ponsel HTML5 dengan memanfaatkan akselerasi hardware, dan tidak memerlukan pihak ketika JS library.
Selain itu, Ionic akan bekerja membangun aplikasi dengan baik apalagi sudah dilengkapi dengan Angular.js yang pastinya membuat aplikasi menjadi lebih interaktif. Fitur yang disediakan pun  asanya hampir sama dengan Ratchet yakni memiliki icon huruf set sendiri, Ionicons, dan set Class HTML yang dapat digunakan kembali untuk membangun UI mobile.

5. Sencha Touch

Image: tutsplus.com
Sencha Touch juga menjadi salah satu aplikasi favorit yang biasa digunakan untuk membuat aplikasi mobile sederhana. Framework ini mendukung bahasa HTML5 dan CSS3, serta dilengkapi API, animasi, dan lain-lain yang tentu akan memudahkan anda dalam melakukan proses pembuatan aplikasi kedepannya.
Anda juga dapat memadukan Sencha Touch dengan Cordova atau PhoneGap, karena aplikasi ini mendukung kedua framework tersebut. Dengan bantuan Cordova dan PhoneGap, anda dapat melakukan kompilasi aplikasi sekaligus mengirimkan aplikasi ke Toko App untuk dipasarkan. Kelebihan lain dari aplikasi ini yakni menyediakan satu set tema untuk iOS, Android, BlackBerry, Windows Phone, Tizen, dan berbagai platform lain. Tema-tema tersebut dimaksudkan agar aplikasi anda terlihat lebih profesional.

6. JQT

Image: pinimg.com
  • Situs resmi: JQT
Selanjutnya adalah JQT yang merupakan perkembangan dari plugin Zepto untuk framework mobile dan biasanya kerap digunakan untuk keperluan pembuatan browser WebKit. JQT dapat dioperasikan dengan mudah dan lebih ektensible. Framework ini pun menyediakan berbagai tema yang dapat dimodifikasi sesuai keinginan menggunakan Sass/Compass, transisi 3D, dan lain-lain. Tema-tema tersebut dapat lebih disesuaikan melalui CSS3.

7. Junior

Image: imgur.com
Sebenarnya Junior merupakan framework yang hampir mirip dengan JQT, dikarenakan juga menggunkan plugin Zepto untuk membangun aplikasi mobile. Sayangnya Junior bisa dibilang sedikit lebih rumit. Alasannya framework ini bergantung pada beberapa library eksternal agar beberapa fitur dapat bekerja sepenuhnya. Biasanya harus menggunakan Backbone.js, Flickable.js, dan Ratchet agar beberapa fitur seperti slider swipe-able dan UI scaffold dapat bekerja.

8. Lungo

Image: bypeople.com
Lungo menjadi pilihan yang tepat jika anda ingin memulai membangun aplikasi mobile sendiri, karena framework ini dinilai lebih mudah dan praktis ketimbang yang lain. Serta juga mendukung HTML5 dan CSS3 sehingga perancangan aplikasi bisa lebih profesional. Terlebih lagi Lungo pun menyediakan beberapa Javascript API untuk mengontrol aplikasi. Beberapa platform yang didukung framework ini ada iOS, Android, BlackBerry, dan bahkan Firefox OS.

9. Jo

Jo tergolong sebagai framework mobile yang cukup lengkap. Beberapa diantaranya yaitu sudah mendukung berbagai platform mobile termasuk Tizen dan Chrome OS, serta dilengkapi dengan starter yang didukung oleh CSS3. Dengan fitur unggulan tersebut dipercayai semua pengembang baik itu pemula maupun profesional dapat memahami dan merancang aplikasi mereka sendiri dengan cukup mudah. Untuk membuat kinerja aplikasi lebih baik lagi, biasanya banyak pengembang yang menggunakan Jo bersama dengan PhoneGap atau Cordova.

Iya semoga sedikit menambah wawasan .
Terima kasih , terus support rtp-digital.tech untuk lebih memberikan artikel-artikel yang bisa sedikit menambah wawasan ... 


Google Adwords vs FB Ads: Platform Mana yang Lebih Efektif? | Salah satu aspek yang berperan besar terhadap penjualan produk dan perkembangan sebuah bisnis adalah promosi. Dan, promosi rasanya wajib ada untuk jenis usaha apapun, baik yang baru dirintis atau sudah berjalan lumayan lama. Promosi sendiri tidak hanya semata bertujuan meningkatkan penjualan saja, melainkan juga membantu mengenalkan produk bersangkutan serta apa yang menjadi alasan orang lain tertarik membelinya? Kemudian untuk mencakup semua itu, maka banyak sekali pebisnis maupun pengusaha yang membuat iklan dengan kreatif.
Namun karena sekarang ini banyak produk berjenis sama dari berbagai macam perusahaan pesaing, tentu pilihan konsumen pun menjadi terbagi. Bisa saja orang yang satu membeli produk anda, tapi orang kedua justru akan membeli produk pesaing. Intinya pemilihan produk tidak bisa diprediksi secara pasti. Oleh karenanya satu-satunya cara agar lebih unggul dari pesaing adalah melakukan promosi secara gencar lewat berbagai media. Baik melalui media cetak, elektronik, hingga dunia maya.
Adapun jika bisnis anda masih baru dan tergolong masih rintisan, anda bisa melakukan promosi tanpa modal terlebih dulu. Misalkan melakukan broadcast ke berbagai grup dan forum yang dikira membutuhkan produk anda. Kemudian jika dirasa berhasil baru bisa mencoba melalui iklan berbayar. Iklan berbayar ini bisa dibilang cukup murah, namun bisa menjangkau target pasar secara tepat di seluruh Indonesia. Dan jika ingin mencobanya anda bisa menggunakan Google Adwords atau FB Ads. Kedua platform iklan ini digadang-gadang lebih relevan ketimbang memasang iklan di media cetak.

Google Adwords vs FB Ads, Iklan Mana yang Lebih Efektif?


Image: blackmint.org
Perlu diketahui sebelumnya bahwa Google dan Facebook memiliki platform periklanan berbayar masing-masing. Google dengan Adwords, dan Facebook dengan FB Ads-nya. Kedua perusahaan tersebut tentu memiliki pangsa pasar yang sangat luas. Google sebagai mesin pencari terbesar dan paling banyak digunakan di dunia tentu menjadi tempat yang tepat untuk menampilkan iklan. Sementara Facebook merupakan jejaring sosial yang bisa dibilang tersukses serta memiliki banyak pengguna di seluruh dunia. Dan yang lebih penting, Facebook tidak kalah strategis dibanding Google apabila dalam hal penempatan iklan. Namun jika disarankan untuk memilih mana platform periklanan terbaik antara Google Adword atau FB Ads, kira-kira platform mana yang lebih efektif. Maka dari itu berikut ini adalah ulasan lengkapnya.

1. FB Ads (Facebook Ads)


Image: digitalmarketer.id
Facebook Ads merupakan layanan periklanan yang disediakan oleh jejaring sosial terbesar di dunia yaitu Facebook. Iklan pada platform ini kerap tampil pada sisi kanan jejaring Facebook serta berketerangan “Sponsored” dan juga tidak jarang tampil pada bagian News feeds.
Facebook Ads atau sering disingkat FB Ads ini bahkan biasa digunakan oleh perusahaan-perusahaan besar berkelas internasional seperti Mozilla, berbagai ecommerce, dan lain sebagainya. Tentu tidak bisa dianggap remeh platform yang satu ini.
Ada beberapa kelebihan yang diunggulkan FB Ads, namun dibalik hal itu pasti pun disertai dengan kekurangan. Oleh karena itu berikut adalah kelebihan dan kekurangan FB Ads.
  • Kelebihan
Sudah diketahui bersama bahwa Facebook masih menjadi jejaring sosial dengan pengguna terbanyak di dunia sekaligus menjadi yang tersukses. Dari hal itu didapati kalau Facebook pastinya menjadi tempat banyak orang bersosialisasi setiap harinya, entah itu membangun hubungan pertemanan hingga menjalin banyak relasi dengan orang baru. Intinya Facebook setiap hari selalu ramai dengan aktivitas banyak orang.
Melihat hal ini Facebook akhirnya membuat inovasi agar semua penggunanya bisa memasang iklan, misalkan mempromosikan suatu produk atau jasa. Bahkan lebih hebatnya lagi, dengan FB Ads ternyata kita bisa menentukan target iklan yang dipasang sebelum beriklan. Jadi anda bisa mengatur jenis kelamin, usia, status, bahasa, negara, hobi, dan masih banyak lagi sehingga iklan dinilai bisa tepat sasaran.
Misalkan anda akan mempromosikan pakaian wanita di Jakarta, tentu disarankan mengatur jenis kelamin: wanita, dan mengatur wilayah Jakarta, serta negara Indonesia. Dengan pengaturan seperti itu, tentu harapannya promosi yang anda lakukan bisa tepat sasaran. Itulah salah satu kelebihan FB Ads yang pada dasarnya disukai para pengiklan.
  • Kekurangan
Salah satu kekurangan FB Ads yang paling terlihat adalah bahwa iklan ini hanya akan tampil di jejaring Facebook saja, sehingga sudah pasti yang tidak memiliki akun Facebook tidak akan bisa melihat iklan anda. Meskipun secara resmi menjadi jejaring sosial terbesar di dunia, namun tentunya tidak semua orang yang ada di dunia memiliki akun Facebook.

2. Google Adwords

Sedangkan Google Adwords merupakan sebuah platform periklanan yang dibuat oleh perusahaan ternamaan yaitu Google. Meskipun kini merambah ke bidang teknologi, namun Google lebih dikenal sebagai salah satu perusahaan mesin pencari terbesar di dunia. Hampir mayoritas manusia di dunia menggunakan fasilitas mesin pencari Google untuk berselancar di dunia maya. Dari hal itu tentu kualitas platform periklanan Google tidak perlu kita ragukan lagi.
  • Kelebihan
Jika anda mengiklan menggunakan Google Adword, maka nantinya iklan akan tampil di mesin pencari. Sedangkan kita sendiri tahu bahwa Google menjadi mesin pencari terbesar saat ini, otomatis sudah pasti mereka memiliki pangsa pasar yang sangat besar di seluruh dunia.
Menggunakan Google Adwords kita juga dapat mengatur lokasi letak iklan yang mudah dilihat oleh orang lain. Kita pun dapat memilih kategori iklan sehingga jika orang lain mengetikkan kata kunci yang berhubungan dengan produk, maka iklan akan ditampilkan secara otomatis. Ini tujuannya agar iklan bisa tepat sasaran dan lebih relevan dengan yang dibutuhkan pengguna.
Lebih hebatnya lagi, untuk melihat iklan tersebut pengguna tidak harus login ke Google terlebih dulu. Tentu ini menjadi kelebihan tersendiri, sebab kebijakan tersebut akan membuat iklan mendapat jangkauan yang lebih besar.
  • Kekurangan
Sedikit kekurangan adalah jika iklan terdapat link yang cukup mencurigakan, atau seandainya iklan melanggar kebijakan Google Adwords. Tanpa basa-basi iklan akan di-banned secara otomatis dan pastinya permanen. Jadi sebelum memutuskan beriklan, sangat disarankan untuk membaca kebijakan yang ditetapkan oleh Google Adwords terlebih dulu agar kita tidak melanggar peraturan tersebut.
Dan yang tidak kalah penting, karena Google Adwords memiliki jangkauan yang lebih luas ketimbang FB Ads, maka digadang-gadang biaya yang dikeluarkan pun cukup besar.

Kesimpulan

Sudah diketahui bersama bahwa mengiklan di FB Ads maupun di Google Adwords memang memiliki kelebihan dan kekurangannya masing-masing. Kedua platform tersebut memiliki pangsa pasarnya masing-masing. FB Ads dapat mengatur jenis kelamin, batasan usia, wilayah, dan lain sebagainya yang tujuannya untuk membuat iklan tepat sasaran. Tapi sayangnya, iklan FB Ads hanya ditampilkan di Facebook saja. Namun mengenai biaya dinilai lebih murah ketimbang Google Adwords.
Adapun Google Adwords sendiri memang memiliki jangkauan pasar yang lebih luas, mencakup seluruh dunia. Tapi seperti diketahui, biaya dari promosi ini terbilang cukup mahal. Intinya kedua platform periklanan tersebut sama saja, yakni sama-sama memiliki kekurangan dan kelebihan yang cukup kentara. Namun berhasil atau tidaknya suatu promosi tidak dipengaruhi suatu platform atau layanan periklanan yang digunakan, melainkan kembali lagi pada berapa besar bujet yang akan anda keluarkan, bagaimana mengoperasikannya, memprediksi pasar, dan lain sebagainya. Itulah beberapa hal yang cukup besar mempengaruhi promosi.
Terima kasih semoga bermanfaat guys ... 

MKRdezign

Contact Form

Name

Email *

Message *

Powered by Blogger.
Javascript DisablePlease Enable Javascript To See All Widget